SAP Cloud SDK for Python: SSRF-Lücke mit CVSS 10.0
SAP schließt im Oktober-Patchday eine kritische SSRF-Lücke im SAP Cloud SDK for Python mit CVSS 10.0. Was Admins jetzt dringend patchen müssen.
SAP schließt im Oktober-Patchday eine kritische SSRF-Lücke im SAP Cloud SDK for Python mit CVSS 10.0. Was Admins jetzt dringend patchen müssen.
Die AppLocker-Lücke CVE-2024-21338 erlaubt Kernel-Zugriff: Nordkoreas Lazarus hebelt damit Windows Defender & Co. aus. Patch seit Februar 2024.
SAP Patch Day Oktober 2026: Das BSI meldet mehrere Schwachstellen in SAP-Software — Note-Nummern, CVSS-Werte und betroffene Produkte fehlen bislang.
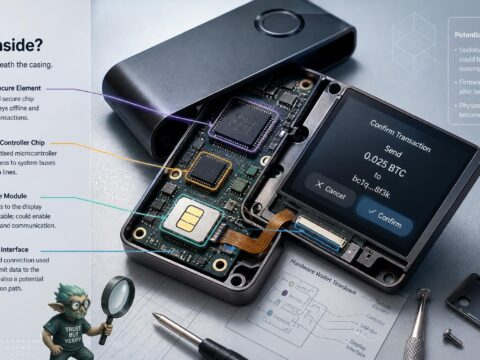
Ledger Hardware-Implantat bestätigt: In einer CryptoBilis-Wallet wurde die Seed-Phrase per eSIM abgegriffen. Was betroffene Käufer jetzt tun müssen.
KI-Angriff auf Tangerhütte: Das Digitale Rathaus wurde abgeschaltet, die KI-Zuschreibung ist unbelegt. Analyse für Kommunen und KRITIS-Betreiber.
Kaspersky bestätigt Störungen bei VPN, Safe Kids und Password Manager seit dem 11. Oktober. Eine Verbindung zu russischen Rechenzentren ist unbelegt.
BSI warnt vor aktiv ausgenutzten Zero-Days in SonicWall SMA1000: unauthentifizierte Angriffe aus der Ferne, Modelle 6210, 7210 und 8200v betroffen.
Firefox Enterprise: Mozilla startet einen Business-Browser mit On-Prem-Governance, DLP und KI-Kontrollen. Preise und Starttermin bleiben offen.
Manipulierte Hardware-Wallets: Krypto-Diebe erbeuten über 100 Millionen US-Dollar. Coldcard-Firmware-Bug und unbestätigter eSIM-Fund im Überblick.
Amadeus Datenleck: Ein ungeschützter Heap-Dump soll Passagierdaten offengelegt haben. Was bekannt ist – und welche Fragen bislang offen bleiben.
Asos Cyberangriff: Nach der Push-Nachricht „Asos hacked” bestätigt der Händler einen Angriff auf Drittanbieter. Snowflake bleibt bislang unbestätigt.
FBI Jobportal Datenleck: Ein nicht eingespielter Patch ermöglichte ShinyHunters 2–3 TB Datendiebstahl. Das FBI entfernte den zuständigen Dienstleister.
Ein Cyberangriff auf Danfoss-Kühlsteuerungen zwang Hunderte französische Supermärkte in den Abtaumodus: 50 Grad, Millionenschäden, offene Fragen.
BSI meldet ffmpeg-Schwachstellen mit Schweregrad hoch: Angreifer können Code ausführen oder DoS auslösen. Betroffene Versionen und Patch fehlen noch.