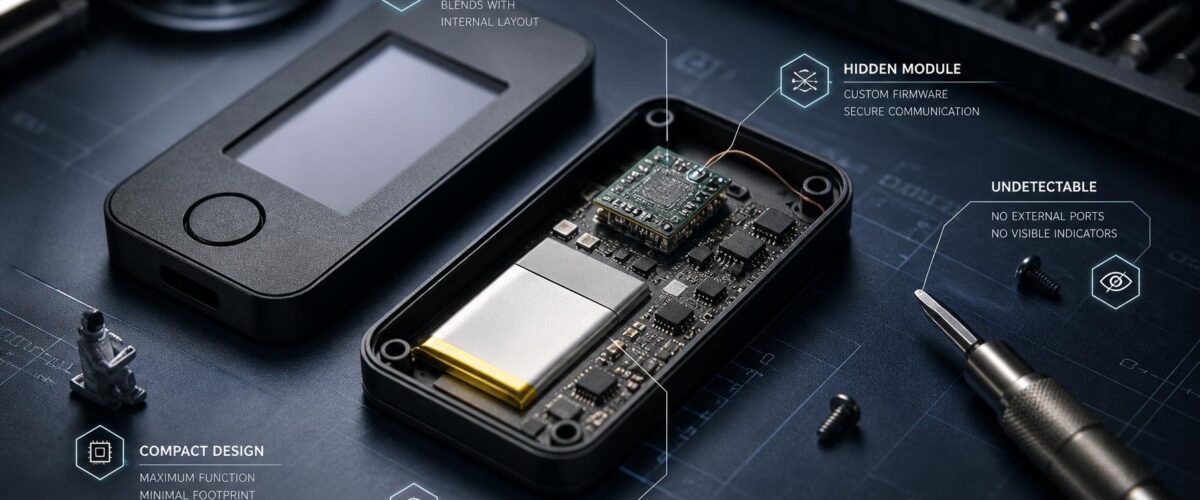
Ein nicht autorisiertes Ledger Hardware-Implantat hat in mindestens einem bestätigten Fall die Wiederherstellungsphrase eines Nutzers abgegriffen. Betroffen sind bislang ausschließlich Geräte, die über den südostasiatischen Wiederverkäufer CryptoBilis verkauft wurden; das Unternehmen ist in Indonesien, Malaysia und auf den Philippinen aktiv. Der Angriff setzt tiefer an als jede Firmware-Lücke: Secure-Chip und Betriebssystem blieben nach bisherigem Kenntnisstand unverändert, manipulierte Transaktionen oder Signaturen wurden nicht gemeldet. Für Betroffene ist das die schlechteste denkbare Nachricht — ein Patch ist nicht möglich.
Ledger-Hardware-Implantat: Was die Donjon-Analyse zeigt
Nach der Analyse von Ledgers Sicherheitsteam Donjon sitzt der Zusatz im Gehäuse und liest den Bildschirminhalt mit. Während der Einrichtung entschlüsselt er die dort angezeigten Seed-Wörter und funkt sie per LTE über eine vorkonfigurierte eSIM ab. Diese detaillierte Funktionsbeschreibung stammt allerdings aus einer einzelnen Quelle; Ledger selbst hat bislang nur die Existenz eines Implantats bestätigt, nicht die konkrete Übertragungstechnik.
Der Mechanismus erklärt, warum die üblichen Schutzversprechen von Hardware-Wallets hier ins Leere laufen. Das Sicherheitsmodell beruht darauf, dass der Seed das Gerät nie verlässt und nur auf dem Display sichtbar ist — genau diesen Moment nutzt das Implantat aus. Ein Angriff auf die Signaturlogik wäre technisch aufwendiger und würde auffallen; das stille Mitlesen einer einmaligen Anzeige nicht.
Kein Patch: Physischer Eingriff statt Software-Schwachstelle
Wer auf ein Firmware-Update hofft, wartet vergeblich. Ein Implantat im Gehäuse ist keine ausnutzbare Software-Schwachstelle und lässt sich nicht per Aktualisierung entfernen. Ledger betont, dass die internen Systeme, die direkten Vertriebskanäle und die Sicherheitsinfrastruktur nicht betroffen seien — das geht aus der deutschsprachigen Zusammenfassung des Originalberichts hervor. Die bestätigten Fälle bleiben demnach auf die Lieferkette des Wiederverkäufers begrenzt.
Die Untersuchung läuft seit Freitag, dem 9. Oktober 2026, nachdem Nutzer aus Südostasien leergeräumte Wallets gemeldet hatten. Eine Chronologie des Falls zeichnet den Ablauf nach. Ledger arbeitet nach eigener Aussage mit den zuständigen Behörden zusammen und warnt ausdrücklich vor Betrugsversuchen: kein Anruf, keine Direktnachricht, keine Abfrage der 24-Wort-Phrase.
Verlusthöhen: Schätzungen von Dritten, nicht von Ledger
Einen offiziellen Schadenswert nennt Ledger nicht. Alle kursierenden Summen stammen von Dritten und sind laut Hersteller nicht vollständig überprüft. Genannt werden mehr als 86 Millionen US-Dollar (Analyst Specter), 92,9 Millionen US-Dollar aus 311 Wallets (Bitquery), mehr als 72 Millionen US-Dollar (Analyst tanuki42) sowie knapp 90 Millionen US-Dollar (MistTrack).
Laut Bitquery entfielen rund 70,5 Millionen US-Dollar auf USDT auf Tron und rund 16,8 Millionen US-Dollar auf Bitcoin; weitere Werte verteilten sich auf Ether, BNB Chain und Polygon. Rund 10 Millionen US-Dollar USDT wurden eingefroren. Ein Teil der Beute wurde über den Mixer Tornado Cash geschleust — 430,2 ETH im Wert von rund 1,07 Millionen US-Dollar über vier Wallets. Tether sperrte verbundene USDT-Adressen. Keine dieser Zahlen ist unabhängig bestätigt; sie beschreiben eine Größenordnung, keinen geprüften Schaden.
Was CryptoBilis-Käufer jetzt tun müssen
Die Empfehlungen von Ledger sind eindeutig und richten sich an alle, die ein Gerät über diesen Kanal bezogen haben:
- ungenutzte Geräte nicht initialisieren
- bereits eingerichtete Geräte auf einen neuen Seed auf einem neuen Ledger umstellen
- die Wiederherstellungsphrase niemals auf einem CryptoBilis-Gerät eingeben oder wiederherstellen
Diese Hinweise finden sich in der englischsprachigen Berichterstattung ebenso wie in der deutschen Zusammenfassung. Dem Vertriebsnetz rät der Hersteller, nur über autorisierte Kanäle zu beziehen und retournierte Produkte nicht wieder aufzufüllen.
Für die Einordnung wichtig: Wer sein Gerät direkt bei Ledger oder einem autorisierten Händler gekauft hat, ist nach aktuellem Stand nicht betroffen. Panik ist fehl am Platz, Wachsamkeit nicht.
Supply-Chain-Angriff auf der Hardware-Ebene
Die Reaktion des Handels fiel deutlich aus. MediaMarktSaturn hat nach eigenen Angaben alle Ledger-Produkte aus Märkten und Onlineshops entfernt und steht in Kontakt mit dem Hersteller. CryptoBilis setzte den Verkauf sämtlicher Hardware-Wallet-Bestände bis zum Abschluss der Untersuchung aus. Eine bislang nicht anderweitig bestätigte Behauptung auf X geht weiter und will wissen, dass auch der Verkauf von Trezor- und Tangem-Geräten gestoppt worden sei — dafür gibt es bislang keinen zweiten Beleg.
Wie das Implantat in die Lieferkette gelangte, ist offen. Mark Karpelès und Sicherheitsforscher hatten Implantate in originalverpackten Geräten vermutet — das ist eine Vermutung, kein bestätigter Hergang. Ein gemeldeter Fall aus Europa, bei dem ein Nutzer in zwei bei verschiedenen MediaMarkt-Filialen gekauften Geräten nicht autorisierte Kabel und Mobilfunkmodule gefunden haben will, ist bislang nicht unabhängig überprüft; Ledger äußerte sich dazu nicht.
Fazit: Vertrauen verschiebt sich zur Lieferkette
Der Fall markiert eine Verschiebung: Nicht die Kryptografie ist das Problem, sondern der Weg des Geräts bis zum Nutzer. Wer eine Hardware-Wallet kauft, vertraut nicht nur dem Hersteller, sondern jedem Glied der Kette — Händler, Lager, Versand. Bis die Untersuchung abgeschlossen ist, gilt für CryptoBilis-Käufer: Gerät nicht verwenden, Seed neu aufsetzen, Phrase nirgends eingeben. Eine Firmware-Version oder CVE-Nummer lässt sich hier nicht patchen, weil es keine gibt.
Quellen
- Ledger bestätigt Hardware-Implantat in Krypto-Wallet
- Ledger Hack: 86 Mio. $ weg, Händler CryptoBilis gestoppt
- Ledger meldet unbefugten Implantatbefund in mindestens einem von CryptoBilis verkauften Gerät
- Ledger Finds Unauthorized Hardware Implant in CryptoBilis-Sold Wallet Amid Fund Theft Reports
- Ledger says unauthorized implant found in at least one device sold by CryptoBilis