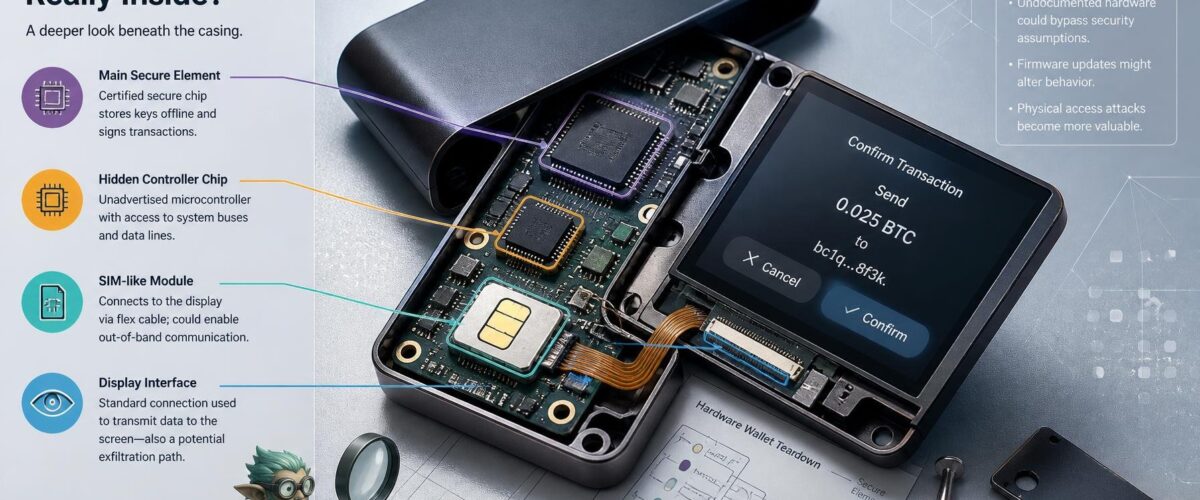
Hardware-Wallets sollen Seed-Phrase und PIN sicher verwahren, weil beide das Gerät nie verlassen. Genau dieses Versprechen steht nach zwei aktuellen Krypto-Diebstählen infrage: In der Summe geht es um mehr als 100 Millionen US-Dollar — ein Teil über manipulierte Hardware-Wallets aus zweifelhaften Bezugsquellen, ein Teil über einen Firmware-Fehler in Coinkites Coldcard. Der Ursprungsbericht nennt rund 100 Millionen US-Dollar Verlust bei Nutzern „bestimmter Hardware-Wallets“ und bringt den Mechanismus auf eine Kurzformel: Wer den Bildschirm auslesen kann, gewinnt. Eine CVE-Nummer gibt es zu keinem der Vorfälle, einen CVSS-Score ebenfalls nicht — beide Fälle fallen nicht in das Raster einer klassischen Software-Schwachstelle mit Patch-Zyklus.
Manipulierte Hardware-Wallets: zwei Vorfälle, die getrennt bleiben müssen
Die Berichterstattung vermischt zwei Ereignisse, die technisch nichts miteinander zu tun haben. Auf der einen Seite steht der Coldcard-Fehler, ein Softwareproblem in der Firmware des kanadischen Anbieters Coinkite. Auf der anderen Seite steht der Handel mit mutmaßlich manipulierten Ledger-Geräten über einen Händler in Südostasien. Beide enden mit abgezogenen Krypto-Beständen, haben aber unterschiedliche Ursachen — und für Betroffene unterschiedliche Konsequenzen.
Wer beide Fälle in einen Topf wirft, zieht die falschen Schlüsse. Ein Firmware-Fehler lässt sich mit einem Update beheben, eine manipulierte Platine nicht. Die Trennung entscheidet darüber, wie groß die tatsächliche Angriffsfläche ist — und ob ein Firmware-Update überhaupt etwas bringt.
Coldcard: Softwarefehler statt Hardware-Manipulation
Beim Coldcard-Fall liegt der Fehler in der Entropie-Erzeugung. Die Firmware stützte sich auf den Yasmarang-Generator in MicroPython statt auf einen Hardware-Zufallsgenerator, wie eine technische Fehlerbeschreibung ausführt. Betroffen sind die Modelle Mk2 und Mk3; bei Mk4, Mk5 und Q ist die Entropie nach derselben Darstellung eingeschränkt. Ergebnis ist eine schwache Seed-Erzeugung, die sich berechnen lässt — das ist eine Kryptografie-Schwäche, keine eingeschleuste Hardware.
Die Zahlen zum Schaden weichen voneinander ab. Eine Auswertung kommt auf mindestens 1.596 BTC aus rund 7.300 Adressen, also über 100 Millionen US-Dollar. Eine On-Chain-Analyse des Vorfalls nennt 1.816 Bitcoin Verlust und zeichnet den Abfluss nach. Die Differenz zeigt, wie unsicher die Schadensbilanz zum Redaktionsschluss ist — bei einer Summe dieser Größenordnung ist das kein Nebenaspekt, sondern ein Warnsignal für jede Zahl, die seither durch den Markt kursiert.
Ledger und CryptoBilis: ein bislang unbestätigter eSIM-Fund
Im zweiten Fall dreht sich alles um einen Händler in Südostasien. Einer Chronologie des Falls zufolge wurde der Händler gestoppt; die Schätzungen zum Schaden liegen je nach Quelle zwischen 71,5 und rund 90 Millionen US-Dollar. Ein Tether-Freeze ist dokumentiert, ebenso Geldwäsche über Tornado Cash. Die Zeitachse beginnt am 9. Oktober 2026.
Für Aufsehen sorgte ein Teardown des früheren Mt.-Gox-Chefs Mark Karpelès. Er will in einer geöffneten Wallet eine zweite Platine mit Antenne, Mobilfunkmodul und Daten-eSIM gefunden haben. Ein bislang unbestätigter Teardown-Bericht beschreibt diesen Fund und nennt zugleich warnende Stimmen von AnchorWatch und der Analystin Taylor Monahan. Die eingeschleuste Funktechnik könnte erklären, wie ein ausgelesener Bildschirminhalt nach außen gelangt — bewiesen ist das nicht. Solange weder eine unabhängige technische Analyse noch eine Herstellerstellungnahme den Fund stützt, darf er nicht als gesicherte Ursache der Diebstähle gelten. Der Unterschied ist praktisch relevant: Ein einzelner Teardown ist ein Hinweis, keine Beweiskette.
Warum der ausgelesene Bildschirm das Sicherheitsmodell kippt
Bei der Einrichtung zeigt eine Hardware-Wallet die Seed-Phrase auf dem eigenen Display an, die PIN wird über die Gerätetasten eingegeben. Das Gerät behandelt beides als vertrauenswürdige Ausgabe — nur deshalb gilt die Seed-Phrase als sicher. Kann Angreifercode den Anzeigeinhalt mitlesen, erhält er Seed und PIN; die Wallet wird vom Schutzraum zum Angriffsvektor.
Genau darauf zielt die Kurzformel aus der Ausgangsmeldung. Weil die betroffenen Geräte äußerlich nicht von Originalen zu unterscheiden sind, hilft eine Sichtprüfung beim Kauf nicht weiter. Die falsche Wallet verhält sich bis zur Kompromittierung exakt wie das Original — ein Merkmal, das diesen Angriff für den Zweitmarkt besonders attraktiv macht. Der Angriff zielt damit nicht auf ein Software-Update, sondern auf eine Vertrauensannahme, die sich technisch kaum prüfen lässt.
Was Nutzer jetzt tun können
Bestätigte Gegenmaßnahmen der Hersteller sind nicht dokumentiert. Für den Coldcard-Fehler nennt keine der Quellen einen Patch; eine offizielle Stellungnahme von Coinkite oder Ledger liegt ebenfalls nicht vor. Die folgenden Punkte sind daher allgemeine Sicherheitspraxis, keine geprüften Fixes.
Wer eine Wallet neu anschafft, sollte ausschließlich direkt beim Hersteller kaufen und den Graumarkt meiden; Auktionsplattformen, Reseller und Sonderangebote sind die wahrscheinlichste Eintrittspforte. Ein gebrauchtes oder zweifelhaft bezogenes Gerät gilt als kompromittiert, bis das Gegenteil bewiesen ist. Eine Seed-Phrase, die auf einem solchen Gerät erzeugt wurde, sollte als verbrannt gelten und samt Beständen auf ein neues, vertrauenswürdiges Gerät umziehen. Für größere Bestände ist ein Multisig-Setup mit Geräten unterschiedlicher Hersteller und Bezugswege die robustere Variante, weil ein einzelnes manipuliertes Gerät dann nicht ausreicht. Wer den Verdacht hat, ein manipuliertes Gerät erhalten zu haben, sollte dies dokumentieren und den Hersteller informieren — auch als Signal für andere Käufer.
Fazit
Der Fall markiert eine Verschiebung, die über Krypto hinausreicht: Angegriffen wird nicht mehr bevorzugt die Software, sondern die Liefer- und Vertrauenskette. Hardware-Wallets sichern Schlüssel nur so lange, wie die Hardware selbst integer ist — und das lässt sich am Gerät allein nicht überprüfen. Solange keine Herstellerstellungnahmen und keine technische Analyse der angeblichen eSIM vorliegen, bleibt die wichtigste Konsequenz eine Haltung: nüchtern bleiben, die Zahlenlage auseinanderhalten und keinem Gerät vertrauen, dessen Herkunft unklar ist.
Quellen
- Kryptodiebe verkaufen Hardware-Wallets mit heimlicher eSIM
- Ledger Hack: 86 Mio. $ weg, Händler CryptoBilis gestoppt
- Coldcard-Hack: Softwarefehler macht Hardware-Wallets angreifbar
- Ledger: Mutmaßlich verwanzte Wallets kosten Millionen
- The Largest Hardware Wallet Exploit of 2026: Inside the $116 Million Coldcard Hack