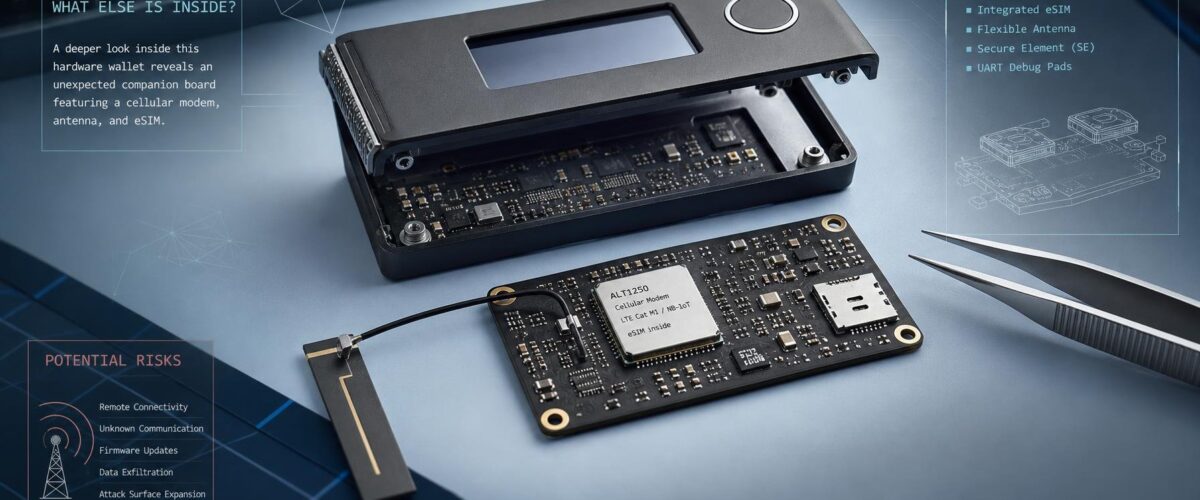
Ein Kabel, das auf keinem Schaltplan steht: In originalverpackten Ledger-Hardware-Wallets stecken nach übereinstimmenden Berichten zusätzliche Platinen mit Antenne, Mobilfunkmodul und Daten-eSIM. Sie sollen beim Einrichten die Wiederherstellungsphrase auslesen und über das Mobilfunknetz weiterleiten. Der Ledger Supply-Chain-Angriff trifft damit genau das Kernversprechen der Geräte — Kryptowerte im Cold Storage physisch zu sichern.
Auffällig ist das Muster: kein Software-Fehler, keine manipulierte Firmware, kein gebrochenes Krypto-Verfahren. Der Angriff sitzt unter dem Gehäuse, an der Stelle, die Nutzer nie zu Gesicht bekommen.
Ledger Supply-Chain-Angriff: So funktioniert das Implantat
Die bislang detaillierteste Beschreibung stammt von Mark Karpelès, dem früheren Chef der Bitcoin-Börse Mt. Gox. Er will ein originalverpacktes, in Malaysia gekauftes Ledger-Gerät zerlegt und darin eine zweite Platine mit Antenne, Mobilfunkmodul und Daten-eSIM gefunden haben. Der Chip lese die Wiederherstellungsphrase beim Einrichten mit und schicke sie per Mobilfunk weiter, ohne dass die Ledger-Firmware davon etwas bemerkt. Das fasst eine Übersicht der bislang bekannten Analysen zusammen.
Bemerkenswert ist der Zeitablauf. Der Hardware-Hacker Joe Grand fand laut einer Recherche zu den Funden und ihrer Herkunft bereits im März ähnliche Implants in mehreren Nano-X-Wallets und informierte Ledger damals. Die aktuell gemeldeten Exemplare gelten als komplexere Weiterentwicklung; die älteren steckten in Geräten nicht autorisierter Online-Verkäufer. Inzwischen sollen Implants auch in den neueren Modellen Ledger Flex und Ledger Stax aufgetaucht sein.
Dass zusätzliche Platinen verbaut wurden, die die Seed-Wörter auslesen und per Mobilfunk versenden, deckt sich mit der deutschen Erstberichterstattung zum technischen Aufbau ebenso wie mit der Rekonstruktion des Lieferketten-Eingriffs. Für den Angriffsweg heißt das: Weder eine Seed-Prüfung noch ein Firmware-Update helfen, wenn die Hardware selbst mitschreibt.
Widersprüchliche Schadenszahlen: 71,5 bis 102 Millionen Dollar
Wie viel Krypto tatsächlich abgeflossen ist, lässt sich derzeit nicht seriös festlegen. Arkham zählte rund 71,5 Millionen USD auf Adressen, die als „ledger-drainer" markiert wurden — 29,4 Millionen USD in Ether und 17,5 Millionen USD in Bitcoin. Specter und tanuki42 schätzen 72 bis über 86 Millionen USD über hunderte Wallets in Bitcoin, Ethereum und Tron. Bitquery kommt auf rund 102 Millionen USD aus etwa 315 Konten im Zusammenhang mit kompromittierten CryptoBilis-Geräten.
Noch eine Zahl kursiert: Die Einordnung der Nutzerreaktion nennt über 100 Millionen USD Schaden. Ledger selbst bestätigt bislang keine Summe. Eine unabhängige Verifikation der Verluste und des Kausalzusammenhangs steht aus — die Spannweite ist also keine Detailfrage, sondern Ausdruck einer offenen Beweislage.
Funde in Deutschland: MediaMarkt und die offenen Fragen
Das Problem scheint nicht auf Südostasien begrenzt. Ein Nutzer namens „Johannes" berichtet, im August einen Ledger Nano X in einer MediaMarkt-Filiale in Deutschland gekauft und nach Bekanntwerden der Berichte zerlegt zu haben. Er fand nach eigenen Angaben eine Antenne und ein Implantat; Krypto sei ihm nicht gestohlen worden. Ein zweites Gerät, am Wochenende in einer anderen Filiale derselben Kette erworben, wies laut seiner Schilderung ebenfalls ein Implantat auf.
Ein MediaMarkt-Mitarbeiter habe ihm gesagt, es habe sich um Neuware gehandelt; Rücksendungen gingen an Ledger und würden nicht weiterverkauft. MediaMarkt wird als autorisierter Ledger-Händler in Österreich, Deutschland, Spanien und der Türkei geführt, mit rund 1.000 Filialen in zehn europäischen Ländern. Wichtig zur Einordnung: Diese Funde beruhen auf den Angaben eines einzelnen Nutzers, eine unabhängige Laborprüfung gibt es nicht.
Ledger grenzt das Problem ein — die Gegenbelege
Ledger erklärte, es gebe „keine Hinweise darauf, dass Ledgers Sicherheitsinfrastruktur, Systeme oder Dienste kompromittiert wurden". Das Problem scheine auf den einen Händler und dessen Markt beschränkt. Der für Indonesien, Malaysia und die Philippinen autorisierte Wiederverkäufer CryptoBilis wurde aufgefordert, Verkauf und Auslieferung bis zum Abschluss der Untersuchung zu stoppen.
Auf X verwies Ledger darauf, Implants könnten daher rühren, dass autorisierte Händler Wallets aus nicht autorisierten Quellen beziehen oder zurückgegebene, dabei kompromittierte Geräte weiterverkaufen. Man erinnerte Händler, nur über autorisierte Kanäle zu beziehen und Rückläufer nicht wiederzuverkaufen.
Diese Eingrenzung steht jedoch im Spannungsverhältnis zu den Funden außerhalb von CryptoBilis: Deutschland, Ledger Flex, Ledger Stax — und die Information an Ledger bereits im März. Eine öffentliche unabhängige Untersuchung, die die Händler-These bestätigt oder widerlegt, existiert nicht.
Was Betroffene jetzt tun sollten
Einen Patch gibt es nicht, weil der Angriff physisch ist. Ledgers Empfehlung: Wer in den vergangenen 90 Tagen bei CryptoBilis gekauft hat, soll das Gerät nicht einrichten. Wer es bereits nutzt, soll die Kryptowerte auf ein neues Ledger-Gerät mit neuer Wiederherstellungsphrase übertragen.
Der zweite Teil ist der entscheidende. Sind die Seed-Wörter einmal abgeflossen, gilt der Bestand als nicht mehr sicher — ein Gerätetausch schützt nur in Kombination mit einer neuen Wiederherstellungsphrase. Alte Wallets mit denselben Seed-Wörtern bleiben kompromittiert, egal wie oft sie ausgetauscht werden.
Das größere Bild: Hardware-Wallets verschieben Vertrauen vom Netzwerk auf ein physisches Objekt. Genau dieses Vertrauen ist angreifbar, sobald die Lieferkette nicht lückenlos kontrolliert wird. Der eigentliche Fix liegt deshalb nicht in der Firmware, sondern in der Beweiskette vom Werk bis zur Ladentheke.
Quellen
- Trending Topics – „Ledger: Mutmaßlich verwanzte Wallets kosten Millionen"
- Zetter Zero Day – „Who Is Planting Backdoors in Ledger Crypto Wallets?"
- heise online – „Kryptodiebe verkaufen Hardware-Wallets mit heimlicher eSIM"
- DiePresse.com – „90 Millionen Dollar Schaden: Wie Betrüger manipulierte Ledger-Wallets leerräumten"
- Spiegel Online – „Aufregung um Ledger: Warum Krypto-Käufer panisch Hardware-Wallets auseinandernehmen"