Insider Threat: Wie Cyberkriminelle Mitarbeiter kaufen
Insider Threat: Cyberkriminelle kaufen Mitarbeiter-Zugänge statt Systeme zu knacken. Belegte Fälle, Warnsignale und was das Offboarding lehrt.
Insider Threat: Cyberkriminelle kaufen Mitarbeiter-Zugänge statt Systeme zu knacken. Belegte Fälle, Warnsignale und was das Offboarding lehrt.
CVE-2026-0300 wird in PAN-OS aktiv ausgenutzt: Angreifer erlangen Root-Rechte auf Firewalls. Betroffene PA-Series- und VM-Series prüfen und patchen.
BSI meldet kritische Microsoft Office Schwachstellen mit Privilegieneskalation. Details zu CVEs, Versionen und Patchstatus fehlen noch im Advisory.
Amadeus Datenleck: Ein offener Speicherabzug legte Zugangsdaten und Passagierdaten im Klartext offen. Das BSI warnt Reisende vor Check-in-Phishing.
Nach dem Datenleck bei Ricardo sind Daten von 890.000 Konten abgegriffen worden. Betroffene sollten jetzt besonders auf Phishing-Nachrichten achten.
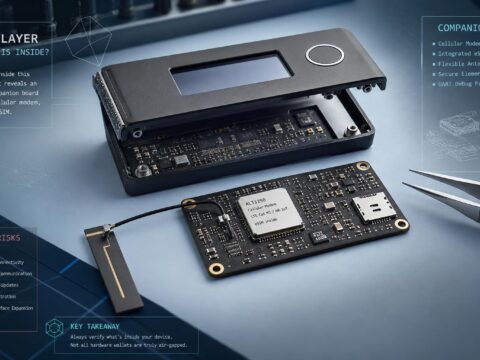
Ledger Supply-Chain-Angriff: Versteckte eSIM-Module in Hardware-Wallets lesen die Seed-Phrase aus. Was Betroffene jetzt tun müssen — und warum.
Post-Quanten-Kryptografie: Bund und BSI setzen Fristen bis 2030 und 2035. Was Behörden und Betreiber kritischer Infrastrukturen jetzt tun müssen.
Das BSI warnt vor ungepatchten OpenSSH-Schwachstellen der Stufe hoch. Details fehlen noch – was das für Admins bedeutet und wie sie jetzt reagieren sollten.
PayPal Kontolöschung Phishing: Echte Hinweise sind kaum von Fälschungen zu unterscheiden. So prüfen Sie die verdächtige Mail und reagieren richtig.
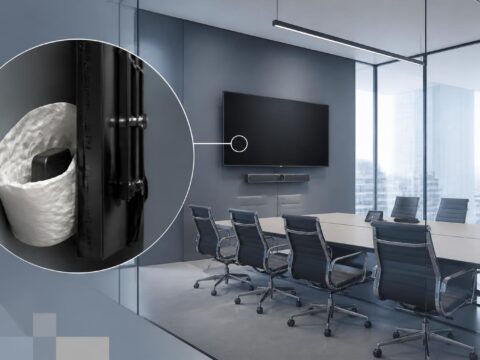
Das FBI hat einen OpenAI-Mitarbeiter festgenommen, der ein Abhörgerät bei OpenAI im Konferenzraum versteckt haben soll. Keine Datenabflüsse bekannt.
1.000 Externe patchen bei Bank of America von Claude Mythos gefundene Lücken – was der Fall fürs Schwachstellen- und Patch-Management bedeutet.
Die EU-Kommission eröffnet erste AI-Act-Verfahren gegen OpenAI und Anthropic. Was die Auskunftsersuchen fordern und welche Strafen drohen.